TP. Hồ Chí Minh diễn tập ứng phó tấn công mạng vào 3 hệ thống thiết yếu
Từ ngày 24 - 28/9, Thành phố Hồ Chí Minh (TP.HCM) tổ chức chương trình “Diễn tập thực chiến đảm bảo an ninh mạng TP.HCM năm 2026”, trong đó lực lượng tấn công và phòng thủ trực tiếp kiểm tra khả năng ứng phó trên 3 hệ thống thông tin thuộc các lĩnh vực cấp nước, giáo dục và y tế.
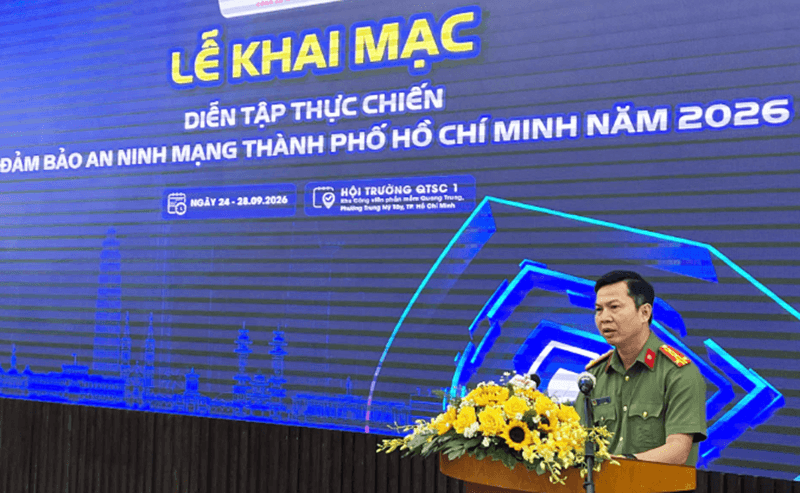
Ngày 24/9, Công an TP.HCM chủ trì tổ chức Lễ khai mạc chương trình "Diễn tập thực chiến đảm bảo an ninh mạng TP.HCM năm 2026”, với sự phối hợp của Công ty TNHH Một thành viên Phát triển Công viên phần mềm Quang Trung (QTSC) và các đơn vị chuyên môn.
Chương trình diễn ra trong 5 ngày, nhằm kiểm tra năng lực phòng thủ, nâng cao khả năng phát hiện, ứng phó và khắc phục sự cố trước các nguy cơ tấn công mạng đối với những hệ thống thông tin quan trọng của Thành phố.
Theo Đại tá Lê Công Anh, Phó Giám đốc Công an TP.HCM, trong bối cảnh không gian mạng ngày càng đóng vai trò quan trọng đối với quản trị và phát triển kinh tế - xã hội, các nguy cơ, thách thức an ninh mạng cũng gia tăng. Dẫn số liệu tại chương trình, ông cho biết trong năm 2025, Việt Nam ghi nhận 23,8 triệu nguy cơ tấn công mạng, trung bình khoảng 62.000 nguy cơ mỗi ngày.
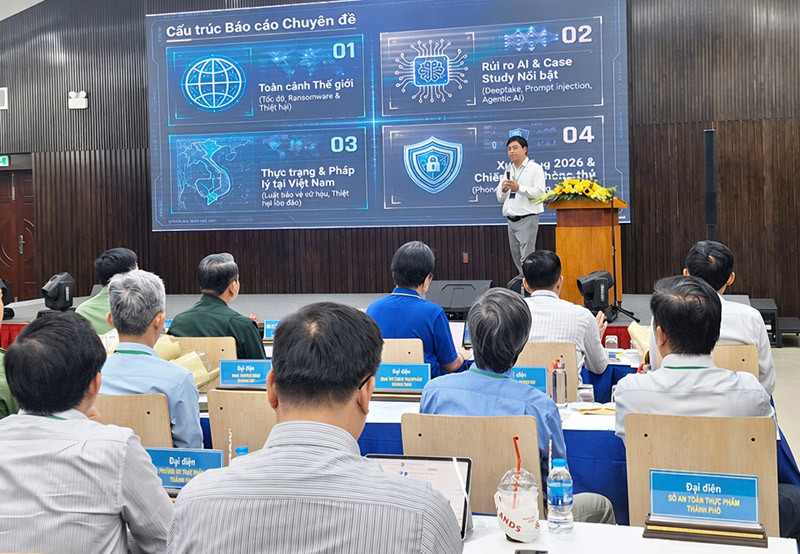
Trong khi đó, PGS. TS Phạm Văn Hậu, Giám đốc Trung tâm An ninh mạng, Đại học Quốc gia TP.HCM, cho biết trên không gian mạng hiện chỉ có khoảng 4 tỷ địa chỉ IP nhưng hệ thống ghi nhận tới 640 tỷ lượt dò quét mỗi năm. Số lượt khai thác lỗ hổng bảo mật là 112 tỷ lượt/năm, tương đương khoảng gần 4.000 lượt/giây.
Theo ông, tốc độ phát triển công cụ tấn công có thể dưới 24 giờ, trong khi quá trình phát triển giải pháp vá lỗi, antivirus cần nhiều tuần do yêu cầu kiểm thử an toàn. Những diễn biến này đặt ra yêu cầu chuyển trạng thái phòng thủ từ bị động sang chủ động.
Đợt diễn tập năm nay được tổ chức trực tiếp trên các hệ thống thông tin đang vận hành thực tế, thay vì chỉ dừng ở huấn luyện lý thuyết. Mục tiêu là kiểm tra, đánh giá năng lực thực chiến, nhận diện điểm yếu, hoàn thiện phương án phòng thủ và rèn luyện khả năng phối hợp giữa các lực lượng khi xảy ra sự cố.
Chương trình triển khai trên 3 hệ thống thông tin thuộc các lĩnh vực thiết yếu, bao gồm: Hệ thống thông tin dịch vụ Cấp nước Sài Gòn; cơ sở dữ liệu ngành Giáo dục và Đào tạo TP.HCM; nền tảng quản lý sức khỏe cộng đồng.
Hoạt động diễn tập được tổ chức theo mô hình Red Team/Blue Team. Trong đó, Red Team đóng vai trò lực lượng tấn công, thực hiện các kỹ thuật kiểm thử trong phạm vi được phê duyệt. Lực lượng Blue Team đảm nhiệm giám sát, phát hiện, ngăn chặn và khắc phục sự cố.
Red Team quy tụ cán bộ, chuyên gia đến từ Công an TP.HCM, Công an TP. Đồng Nai, các doanh nghiệp an ninh mạng và cơ sở đào tạo công nghệ. Trong khi đó, Blue Team gồm đội ngũ cán bộ kỹ thuật, quản trị vận hành Trung tâm dữ liệu TP.HCM tại QTSC cùng lực lượng chuyên trách của các cơ quan chủ quản 3 hệ thống mục tiêu.
Không gian diễn tập được thiết kế thành 6 khu vực thi đấu dành cho 6 đội Red Team và một khu vực tác chiến dành cho Blue Team, với không gian và hạ tầng độc lập. Toàn bộ quá trình được kiểm soát chặt chẽ nhằm bảo đảm an toàn cho các hệ thống đang vận hành, không làm gián đoạn dịch vụ ngoài phạm vi cho phép, đồng thời có phương án kiểm soát rủi ro, sao lưu và phục hồi khi cần thiết.
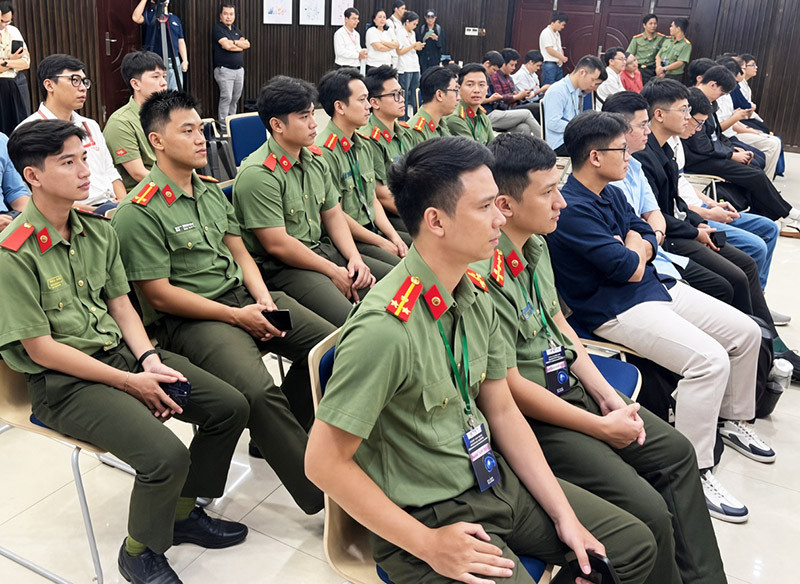
Với vai trò đơn vị phối hợp thực hiện, QTSC tham gia lực lượng Blue Team, đồng thời phối hợp giám sát, phát hiện và xử lý các tình huống tấn công mạng trong quá trình diễn tập, dựa trên kinh nghiệm bảo đảm an toàn thông tin cho Trung tâm dữ liệu TP.HCM.
Thông qua việc đưa các kịch bản tấn công và phòng thủ vào chính những hệ thống đang vận hành, chương trình hướng tới mục tiêu không chỉ “diễn tập để biết”, mà còn phát hiện điểm yếu, kiểm chứng phương án và hình thành năng lực ứng phó thực tế.
Qua đó, tăng cường khả năng bảo vệ các hệ thống thông tin thiết yếu của TP.HCM trước các nguy cơ ngày càng phức tạp trên không gian mạng./.