
Tăng cường lá chắn an ninh mạng trong kỷ nguyên tác nhân AI
Khi tác nhân trí tuệ nhân tạo (AI Agent) ngày càng được trao quyền truy cập dữ liệu và tham gia sâu vào các hoạt động cốt lõi của doanh nghiệp (DN), bảo mật không còn là công việc kiểm tra trước khi triển khai mà phải trở thành một quy trình giám sát liên tục.
Phát hiện điểm yếu trước khi AI trở thành mục tiêu tấn công
Sự phát triển nhanh chóng của các AI Agent đang làm thay đổi cách doanh nghiệp (DN) tổ chức công việc, khai thác dữ liệu và vận hành hệ thống. Tuy nhiên, khi những tác nhân này được kết nối với nhiều công cụ, ứng dụng và nguồn dữ liệu nhạy cảm, phạm vi rủi ro an ninh mạng cũng mở rộng tương ứng. Một điểm yếu trong cơ chế phân quyền, khả năng xử lý chỉ dẫn hoặc kết nối dữ liệu có thể trở thành mắt xích để kẻ tấn công xâm nhập sâu hơn vào hệ thống.
Trước yêu cầu đó, ngày 10/11/2026 tại Melbourne (Australia), Cisco công bố tích hợp Claude Mythos của Anthropic vào Cisco AI Defense, nhằm tăng cường năng lực kiểm thử bảo mật đối với các ứng dụng và tác nhân AI. Điểm đáng chú ý là giải pháp không chỉ tìm kiếm những lỗ hổng riêng lẻ mà còn có thể xây dựng các kịch bản tấn công nhiều bước, mô phỏng phương thức khai thác trong những tình huống gần với thực tế vận hành.
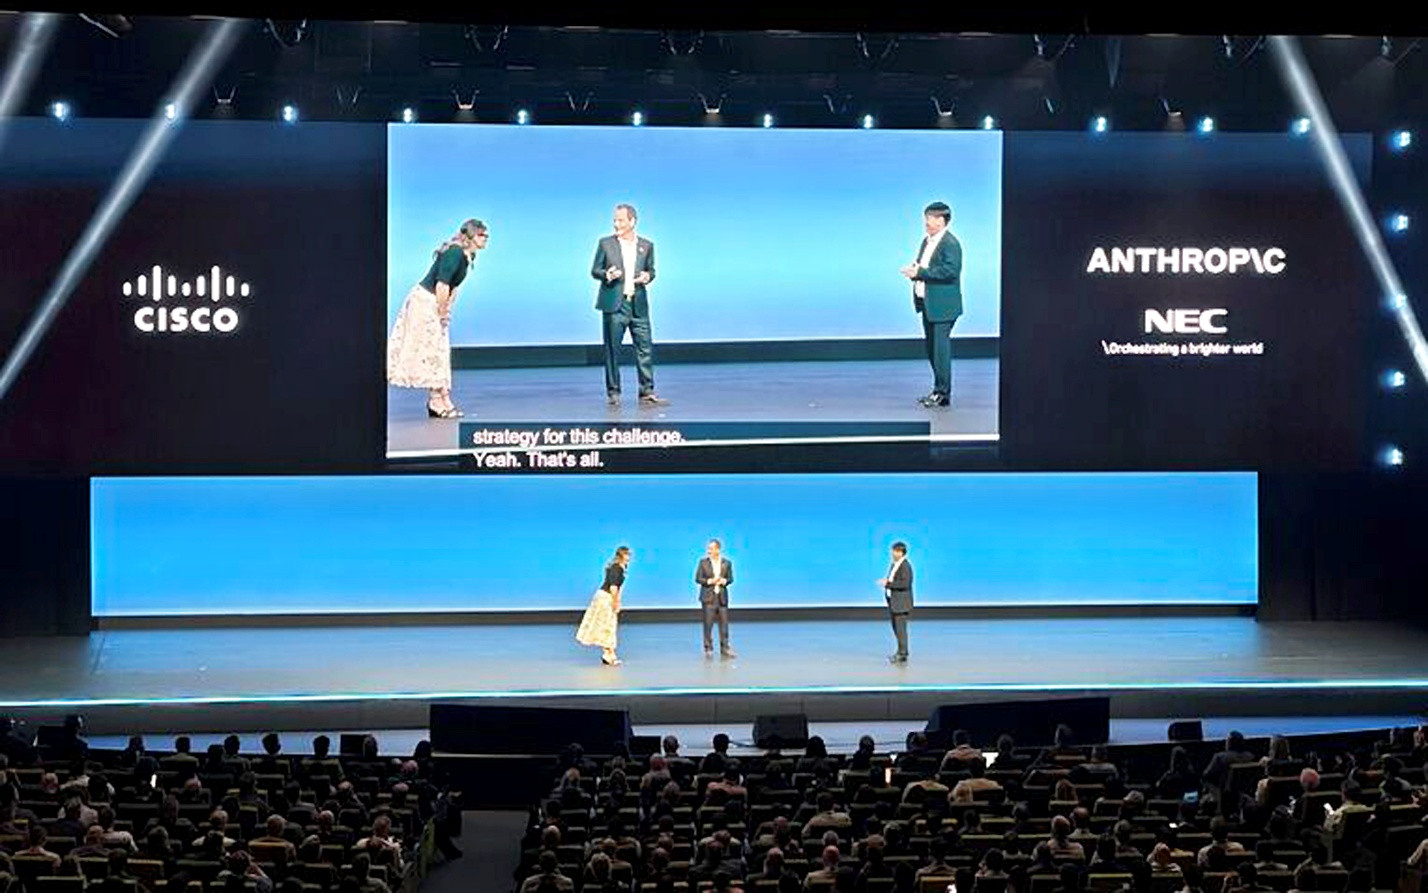
Theo Cisco, kể từ khi ra mắt vào tháng 1/2025, Cisco AI Defense đã hỗ trợ hàng trăm khách hàng phát hiện các lỗ hổng nghiêm trọng trong mô hình, ứng dụng và tác nhân AI trước khi đưa vào sử dụng thực tế. Khung kiểm thử bảo mật AI thích ứng cho phép đội ngũ an ninh mạng thiết kế kịch bản tấn công phù hợp với từng hệ thống. Việc bổ sung Claude Mythos giúp nâng cao năng lực lập luận đối kháng, từ xây dựng phương án kiểm thử đến lựa chọn cách thức tấn công có khả năng bộc lộ những điểm yếu khó nhận biết.
Các cơ chế kiểm thử được thiết kế để mô phỏng những phương thức tấn công thực tế dựa trên bối cảnh, qua đó nhận diện rủi ro trong các hệ thống phức tạp. Đáng chú ý, hoạt động này không đồng nghĩa với việc trao quyền truy cập không giới hạn cho mô hình AI. Khách hàng chỉ tương tác với Claude Mythos thông qua giao diện có cấu trúc của AI Defense, thay vì sử dụng các câu lệnh mở để truy cập trực tiếp hệ thống.
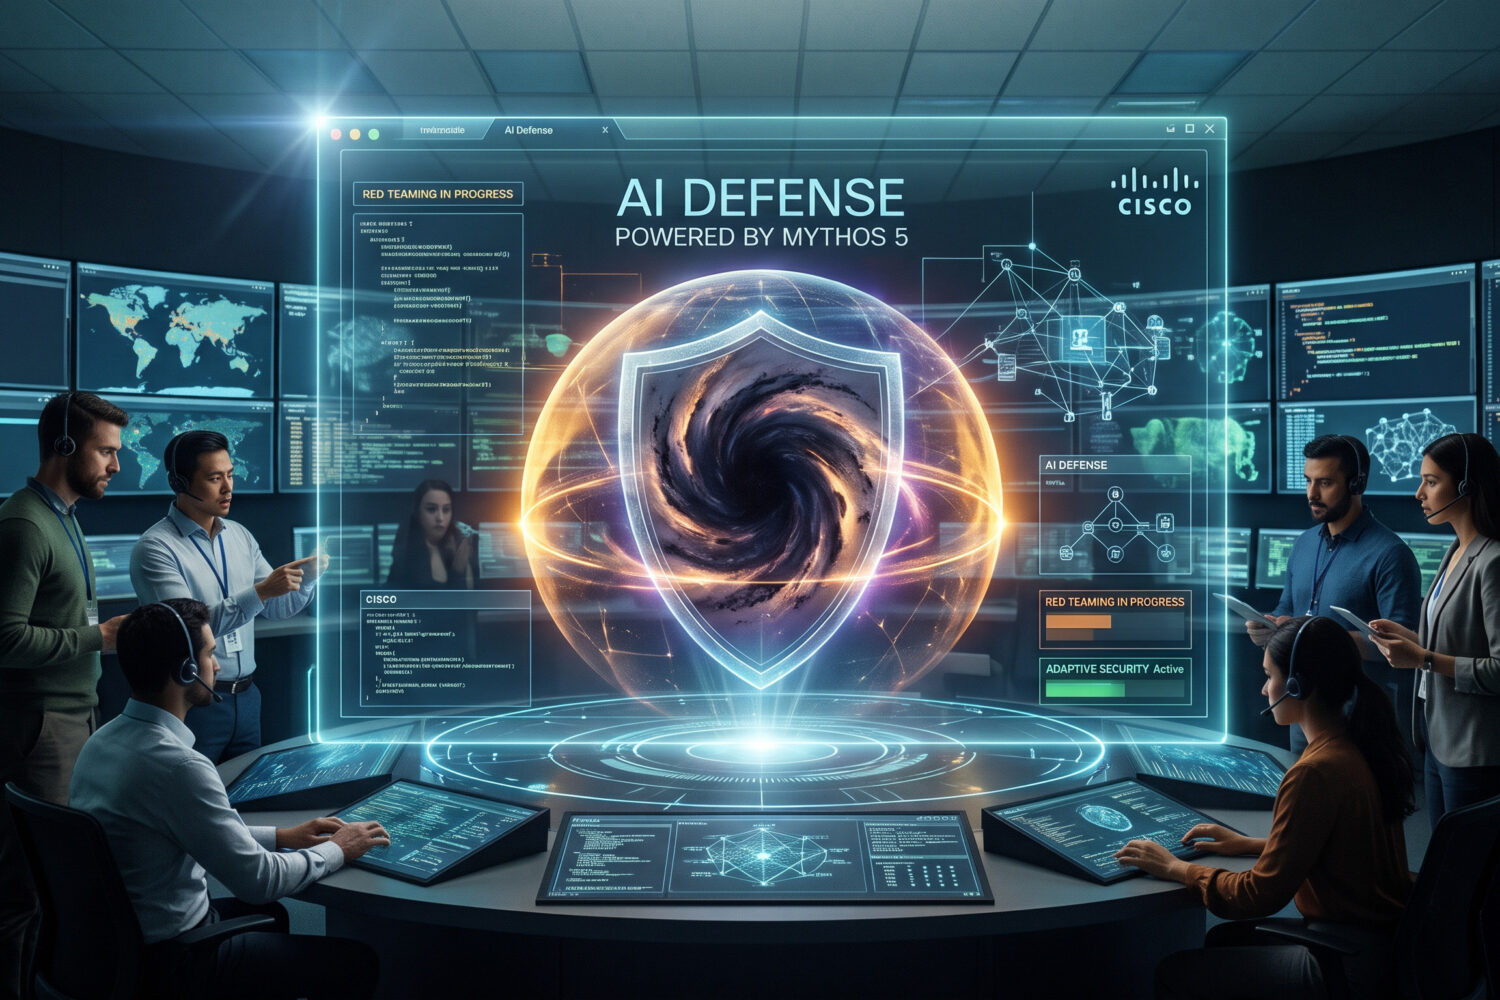
Mỗi phiên kiểm thử đều được ghi lại đầy đủ nhằm phục vụ kiểm toán và tái lập kết quả trong những lần đánh giá tiếp theo. Đồng thời, nhiều lớp kiểm soát được áp dụng: giới hạn phạm vi kiểm thử ở những hệ thống DN đã đăng ký, sở hữu và cấp quyền; xác thực người vận hành và liên kết hoạt động bằng mật mã với danh tính tương ứng; xác định rõ mục tiêu, thời gian thực hiện và cho phép dừng phiên kiểm thử theo yêu cầu. Các cơ chế bảo vệ trong AI Defense còn được bổ sung bằng biện pháp giám sát ở cấp độ chương trình.
Không chỉ bảo mật, AI còn phải chứng minh hiệu quả đầu tư
Bảo vệ tác nhân AI trước các cuộc tấn công mới chỉ giải quyết một nửa bài toán. Khi DN triển khai ngày càng nhiều tác nhân AI, câu hỏi đặt ra là làm thế nào kiểm soát chi phí, đánh giá chất lượng và xác định giá trị thực tế mà mỗi tác nhân mang lại. Đây cũng là lý do năng lực Splunk Agent Observability được mở rộng, hướng tới quản trị đồng thời ba yếu tố: an toàn, hiệu quả và chi phí.
Theo báo cáo nghiên cứu toàn cầu do Splunk công bố trong tháng 10/2026, có tới 81% chuyên gia vận hành CNTT (ITOps) và kỹ thuật cho biết cần tăng cường phối hợp giữa bộ phận an ninh mạng và bộ phận giám sát hệ thống (Observability). Nhu cầu này xuất phát từ thực tế các tác nhân AI ngày càng được kết nối với nhiều công cụ và nguồn dữ liệu nhạy cảm, khiến việc theo dõi hoạt động, phát hiện bất thường và xác định nguyên nhân sự cố trở nên phức tạp hơn [1].
Một trong những điểm mới đáng chú ý là Tokenomics, giải pháp quản trị chi phí AI được phát triển theo hướng gắn mức tiêu thụ tài nguyên của từng tác nhân với chất lượng đầu ra và hiệu quả đầu tư (ROI). Thay vì chỉ thống kê số lượng token đã sử dụng, DN có thể đối chiếu chi phí vận hành với kết quả công việc mà mỗi tác nhân tạo ra, từ đó xác định những ứng dụng thực sự mang lại giá trị.
Tokenomics khai thác dữ liệu sử dụng từ Amazon Bedrock và Amazon CloudWatch (hai dịch vụ điện toán đám mây quan trọng trong hệ sinh thái của AWS, thường được kết hợp với nhau để xây dựng và vận hành các ứng dụng AI), cung cấp cái nhìn tổng thể về chi phí và hiệu quả hoạt động của các tác nhân AI. Giải pháp này là bước phát triển tiếp theo của tính năng theo dõi, phân bổ chi phí token mà Cisco công bố tại sự kiện “conf26”, đồng thời mở rộng khả năng giám sát đối với các tác nhân AI và công cụ lập trình như Claude Code, Codex và Cursor.
Một hướng cải tiến khác tập trung vào kiểm soát chất lượng thông qua các mô hình đánh giá Eval-G1. Splunk Agent Observability cho phép chuyển đổi dữ liệu truy vết hoạt động của tác nhân AI kết hợp với phản hồi từ chuyên gia thành những mô hình ngôn ngữ nhỏ (SLM), phục vụ đánh giá và kiểm soát chất lượng.
Lợi thế của cách tiếp cận này nằm ở khả năng đưa hoạt động đánh giá chất lượng đến gần hơn với thời điểm tác nhân thực hiện nhiệm vụ. Thay vì chờ tổng hợp báo cáo sau khi hoàn thành công việc, DN có thể theo dõi, nhận diện sai lệch và điều chỉnh hành vi của tác nhân trong quá trình vận hành. Điều này đặc biệt có ý nghĩa đối với những ứng dụng AI tham gia vào quy trình nghiệp vụ quan trọng, nơi một quyết định sai có thể kéo theo những hệ quả về tài chính, dữ liệu hoặc uy tín DN.
Bổ trợ cho Eval-G1 là Evaluation Tuner, công cụ cho phép DN sử dụng dữ liệu truy vết hoạt động của tác nhân AI và ý kiến đánh giá từ chuyên gia trong lĩnh vực (Subject Matter Experts - SME) để tinh chỉnh mô hình đánh giá. Nhờ đó, tiêu chuẩn chất lượng không chỉ được xác định theo những tiêu chí chung mà còn có thể điều chỉnh phù hợp với đặc thù từng ngành nghề và yêu cầu vận hành.
Từ nhận diện lỗ hổng đến hành động khắc phục trên toàn bộ hạ tầng
Trong môi trường CNTT có quy mô lớn, việc phát hiện một lỗ hổng chưa đồng nghĩa với khả năng xử lý kịp thời. Đội ngũ an ninh mạng còn phải xác định thiết bị nào bị ảnh hưởng, tình trạng cấu hình ra sao, thiết bị có đang sử dụng phiên bản phần mềm dễ bị tổn thương hay không và cần ưu tiên khắc phục ở mức độ nào. Nếu dữ liệu nằm rải rác trên nhiều hệ thống, quá trình đối chiếu thủ công có thể làm chậm đáng kể thời gian phản ứng.
Giải quyết điểm nghẽn này, khả năng cung cấp dữ liệu thời gian thực đã được mở rộng từ Cisco IQ tới các môi trường bảo mật DN, giao thức tác nhân AI mở và quy trình quản lý vòng đời tự động.
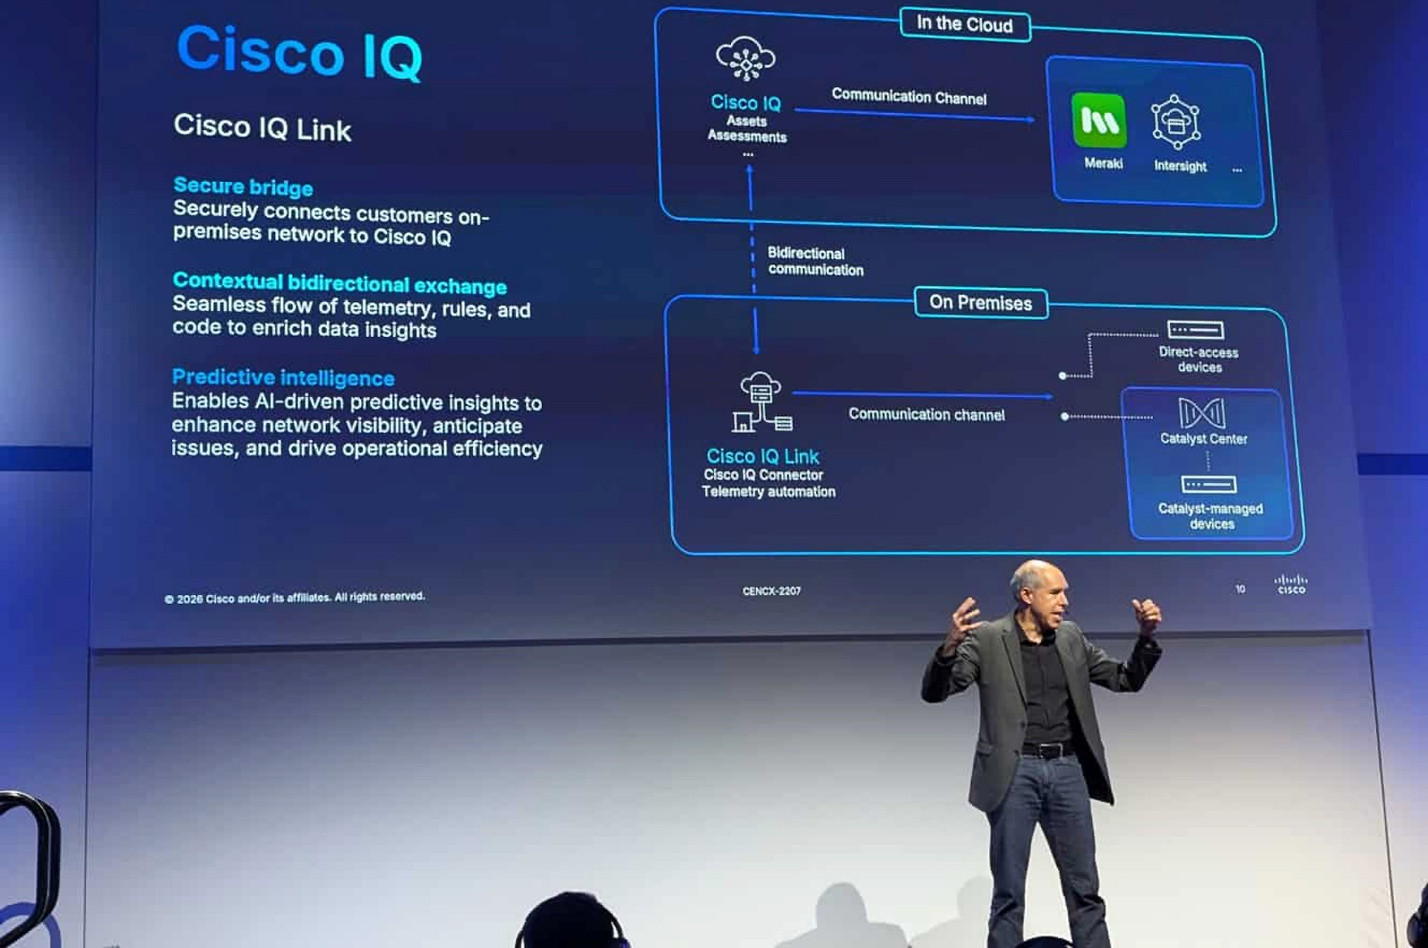
Một trong những cập nhật đáng chú ý là tích hợp Cisco Data Fabric. Thông qua các API mở, dữ liệu về lỗ hổng bảo mật, vòng đời và cấu hình thiết bị từ Cisco IQ được đưa trực tiếp vào nền tảng Splunk. Khi kết hợp với Splunk Enterprise Security, đội ngũ vận hành an ninh mạng có thể đối chiếu thông tin phát hiện mối đe dọa theo thời gian thực với những điểm yếu hiện hữu trên hạ tầng. Nhờ vậy, quá trình điều tra không chỉ dừng ở việc xác định dấu hiệu tấn công mà còn giúp chuyên gia nhận diện tài sản CNTT có nguy cơ bị ảnh hưởng và lựa chọn phương án xử lý phù hợp.
Cisco cũng mở rộng tích hợp Model Context Protocol (MCP) và ServiceNow nhằm cung cấp thông tin về hạ tầng cho các tác nhân AI và nền tảng quản lý dịch vụ CNTT DN (ITSM) được hỗ trợ. Những phát hiện liên quan đến lỗ hổng có thể được tự động chuyển thành hồ sơ sự cố trên ServiceNow, gắn với từng tài sản CNTT cụ thể. Cách thức này giúp các nhóm phụ trách phối hợp xử lý mà không phải mất thời gian thu thập, đối chiếu dữ liệu từ nhiều nguồn riêng biệt.
Đáng chú ý, Cisco còn đưa ra bộ hướng dẫn hiện đại hóa hạ tầng có khả năng chống chịu, ứng dụng AI. Bộ hướng dẫn cung cấp thông tin về các lỗ hổng nghiêm trọng liên quan đến vòng đời thiết bị, cảnh báo cá nhân hóa đối với những lỗi đã biết và đánh giá mức độ sẵn sàng về mật mã an toàn trước máy tính lượng tử (Quantum-Safe). Đây là nội dung có ý nghĩa dài hạn khi DN không chỉ phải ứng phó với các nguy cơ hiện tại mà còn cần chuẩn bị cho những thay đổi trong năng lực tính toán và phương thức tấn công tương lai./.
Tài liệu tham khảo
[1] Cisco (2026), Cisco Unveils Frontier AI Red Teaming and Agent Observability to Secure the Agentic Enterprise, Cisco Newsroom, ngày 10/11/2026, https://newsroom.cisco.com/c/r/newsroom/en/us/a/y2026/m11/cisco-unveils-frontier-ai-red-teaming-and-agent-observability-to-secure-the-agentic-enterprise.html, accessed on November 13, 2026.
[2] A. Chang, V. Varakantam (2026), Cisco AI Defense to Add Anthropic’s Claude Mythos for AI Red Teaming, Cisco Blogs, ngày 9/11/2026, https://blogs.cisco.com/ai/cisco-ai-defense-to-add-anthropics-claude-mythos-for-ai-red-teaming, accessed on November 13, 2026.
[3] C. Hilts (2026), Splunk Observability at Cisco Live: Agent Evaluation, Tokenomics on AWS, and Simplified Full-Stack Packaging, Splunk Blog, ngày 10/11/2026. https://embargo.splunk.com/en_us/blog/observability/splunk-observability-at-cisco-live.html, accessed on November 13, 2026.