
An ninh mạng trong kỷ nguyên AI: Công nghệ chưa đủ, cần sự phối hợp và quản trị
95% tổ chức tại Việt Nam được khảo sát đã trải qua ít nhất một sự cố an ninh mạng ảnh hưởng đến hoạt động kinh doanh trong 12 tháng qua. Theo báo cáo Relentless Defense 2026 của Cisco, thách thức không chỉ nằm ở sự gia tăng của các cuộc tấn công có sự hỗ trợ của trí tuệ nhân tạo (AI), mà còn ở khả năng phối hợp, quản trị dữ liệu và tốc độ ra quyết định của mỗi tổ chức.
AI tái định hình rủi ro an ninh mạng, năng lực phòng vệ cần thay đổi tương ứng
Báo cáo Relentless Defense 2026 của Cisco, dựa trên khảo sát ẩn danh 8.000 chuyên gia bảo mật tại 30 thị trường trong tháng 4 và tháng 5/2026, cung cấp những dữ liệu đáng chú ý về thực trạng này [1].
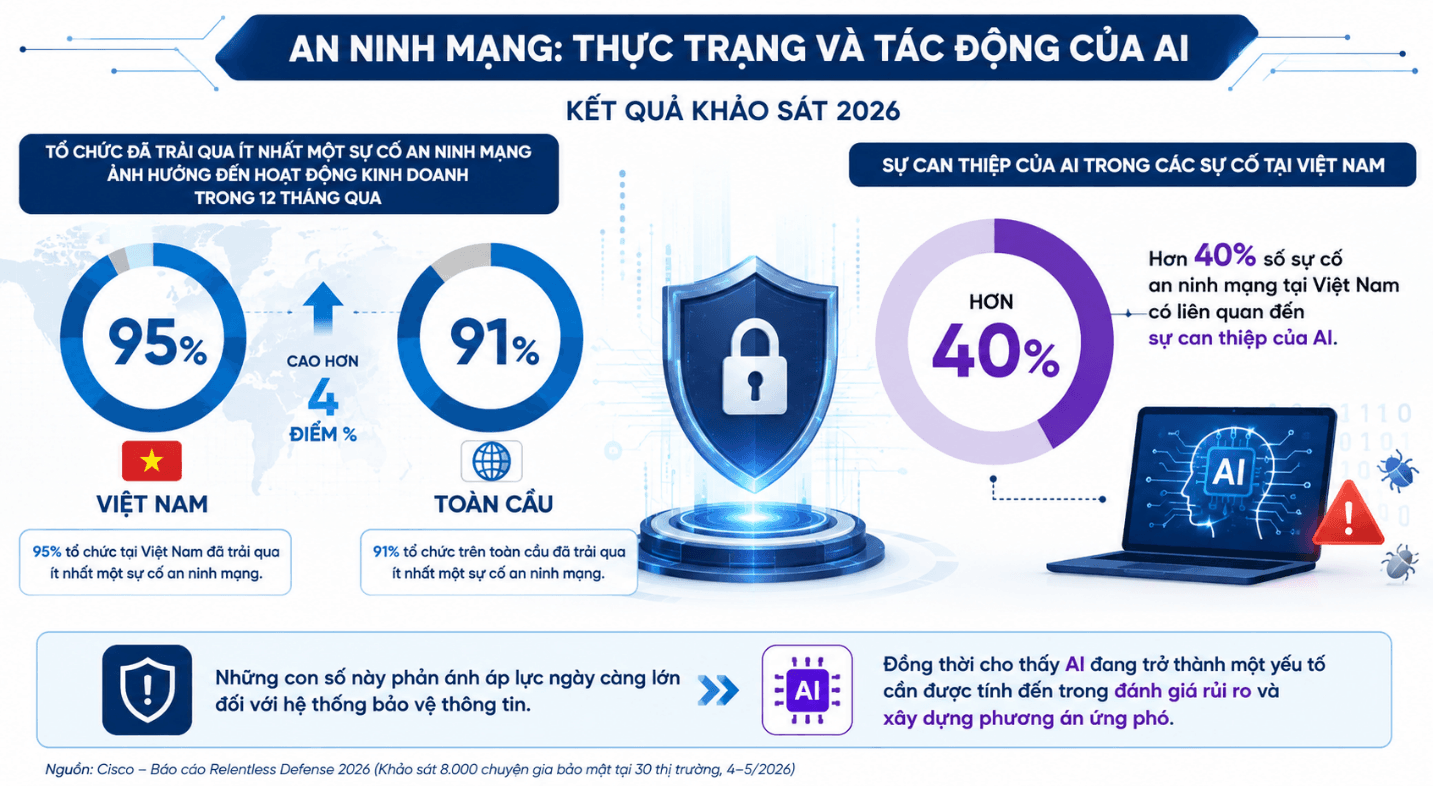
Theo kết quả khảo sát, 95% tổ chức tại Việt Nam cho biết đã trải qua ít nhất một sự cố an ninh mạng gây ảnh hưởng đến hoạt động kinh doanh trong 12 tháng trước thời điểm khảo sát, cao hơn mức 91% trên toàn cầu. Đáng chú ý, hơn 40% số sự cố được ghi nhận tại Việt Nam có liên quan đến sự can thiệp của AI. Những con số này phản ánh áp lực ngày càng lớn đối với hệ thống bảo vệ thông tin, đồng thời cho thấy AI đang trở thành một yếu tố cần được tính đến trong đánh giá rủi ro và xây dựng phương án ứng phó.
Tuy nhiên, công nghệ này cũng mở ra cơ hội cải thiện khả năng phát hiện và xử lý các dấu hiệu bất thường. Hơn 80% chuyên gia được khảo sát cho biết AI giúp cải thiện khả năng phát hiện và ứng phó với mối đe dọa ít nhất 25%; hơn 30% nhận định AI giúp giảm đáng kể gánh nặng vận hành. Điều đó cho thấy cùng một công nghệ có thể làm gia tăng sức ép từ phía đối thủ, nhưng cũng có thể nâng cao hiệu quả phòng thủ nếu được triển khai với mục tiêu và cơ chế kiểm soát phù hợp.
Tại Việt Nam, mức độ ứng dụng AI trong bảo mật đã có những bước tiến nhất định. Gần một nửa số tổ chức được khảo sát cho biết đã triển khai rộng rãi các giải pháp bảo mật ứng dụng AI. Gần 30% tổ chức đã triển khai rộng rãi các tác nhân AI trong hoạt động vận hành bảo mật.
Dẫu vậy, mức độ ứng dụng công nghệ chưa đồng nghĩa với khả năng kiểm soát rủi ro tương ứng. Những lo ngại về rò rỉ dữ liệu, yêu cầu tuân thủ pháp luật và quản trị hệ thống AI vẫn cản trở quá trình triển khai. Đặc biệt, chỉ 50% tổ chức tại Việt Nam hoàn toàn tự tin rằng họ có thể phát hiện và ứng phó khi hệ thống AI bị xâm nhập [1]. Khoảng cách này đặt ra yêu cầu phải mở rộng phạm vi bảo vệ từ hạ tầng công nghệ truyền thống sang toàn bộ hệ sinh thái AI, bao gồm mô hình, dữ liệu, ứng dụng, tác nhân tự động và các danh tính phi con người được sử dụng để cấp quyền cho hệ thống.
Rào cản tổ chức và dữ liệu làm suy giảm tốc độ ứng phó
Một trong những phát hiện đáng chú ý của báo cáo Relentless Defense 2026 là nguyên nhân làm suy giảm năng lực phòng vệ không nhất thiết bắt nguồn từ sự thiếu hụt công nghệ. Khi được hỏi yếu tố nào có thể cải thiện năng lực bảo vệ hiệu quả nhất, khoảng 60% chuyên gia trên toàn cầu cho rằng những yếu tố thuộc về tổ chức, như phối hợp giữa các bộ phận, quy trình phê duyệt và khả năng tiếp cận dữ liệu, có ý nghĩa lớn hơn việc chỉ bổ sung công nghệ [1].
Đây là vấn đề có tính hệ thống. An ninh mạng thường được triển khai bởi bộ phận chuyên trách, nhưng các quyết định xử lý sự cố có thể liên quan đến nhiều đơn vị khác nhau, từ công nghệ thông tin (CNTT), vận hành hạ tầng, mua sắm đến lãnh đạo doanh nghiệp. Khi quyền hạn chưa được phân định rõ, quy trình phê duyệt kéo dài hoặc các đơn vị không chia sẻ đầy đủ dữ liệu, đội ngũ bảo mật khó có thể hành động kịp thời, ngay cả khi đã nhận diện được nguy cơ.
Dữ liệu khảo sát cho thấy sự khác biệt giữa Việt Nam và mặt bằng toàn cầu về khả năng phối hợp giữa các bộ phận. Trên toàn cầu, chỉ 41% tổ chức cho biết đội ngũ an ninh mạng và CNTT phối hợp thống nhất, đồng thời chia sẻ dữ liệu và công cụ. Tại Việt Nam, tỷ lệ này đạt 80%. Đây là kết quả tích cực, cho thấy nhiều tổ chức trong nước đã quan tâm hơn đến sự liên thông giữa các chức năng bảo mật và công nghệ.
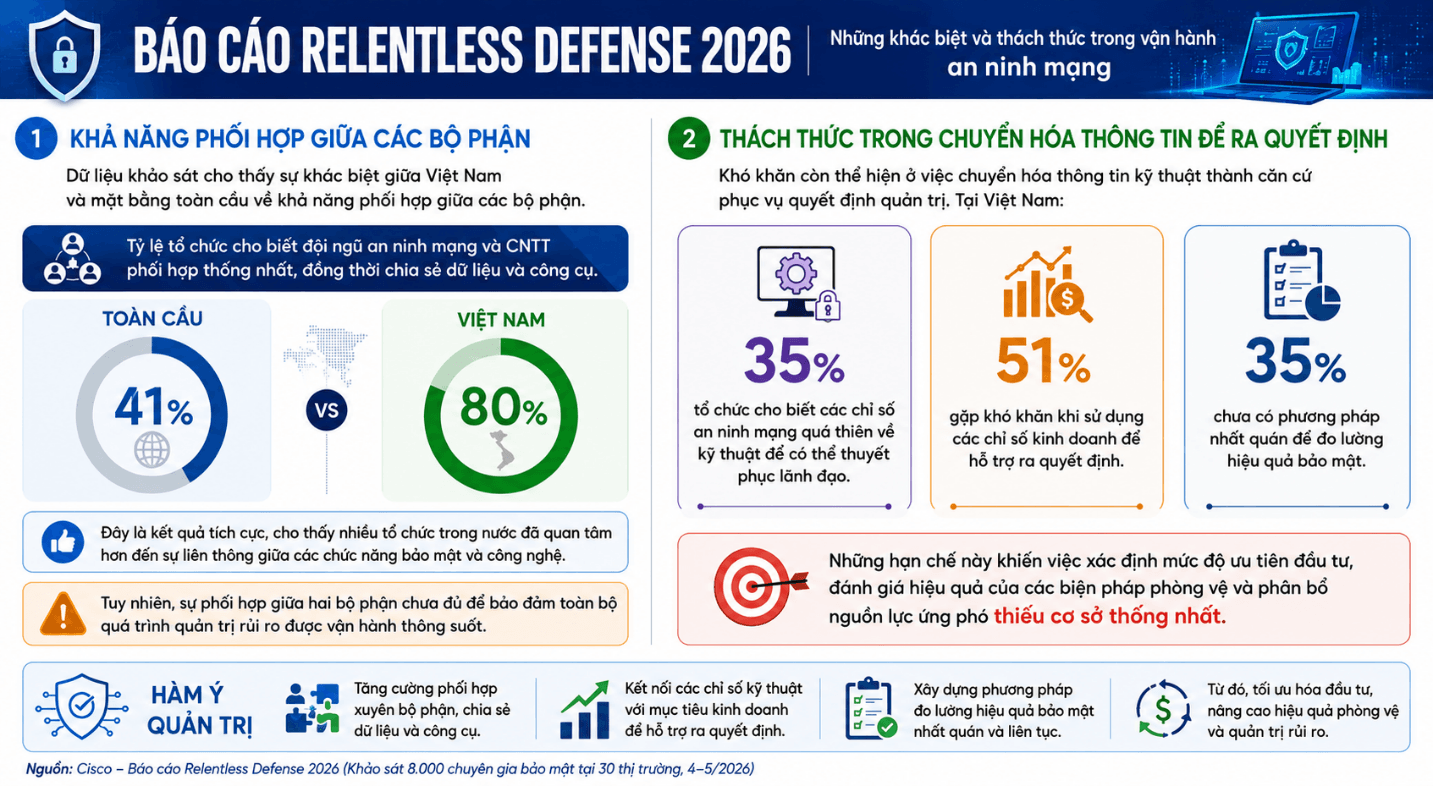
Khó khăn còn thể hiện ở việc chuyển hóa thông tin kỹ thuật thành căn cứ phục vụ quyết định quản trị. Tại Việt Nam, 35% tổ chức cho biết các chỉ số an ninh mạng quá thiên về kỹ thuật để có thể thuyết phục lãnh đạo; 51% gặp khó khăn khi sử dụng các chỉ số kinh doanh để hỗ trợ ra quyết định; và 35% chưa có phương pháp nhất quán để đo lường hiệu quả bảo mật [1]. Những hạn chế này khiến việc xác định mức độ ưu tiên đầu tư, đánh giá hiệu quả của các biện pháp phòng vệ và phân bổ nguồn lực ứng phó thiếu cơ sở thống nhất.
Khả năng tiếp cận dữ liệu cũng là một điểm nghẽn đáng kể. Có 45% chuyên gia tại Việt Nam cho biết họ phải dành nhiều thời gian hơn cho việc thu thập và đối chiếu dữ liệu giữa các hệ thống so với việc trực tiếp xử lý mối đe dọa [1]. Nhìn từ góc độ quản trị, những phát hiện trên cho thấy năng lực phòng vệ cần được đánh giá cả ở cấp độ kỹ thuật lẫn cấp độ tổ chức.
Do đó, yêu cầu đặt ra là chuẩn hóa quy trình phối hợp, xác định rõ thẩm quyền xử lý theo từng cấp độ sự cố, giảm những khâu phê duyệt không cần thiết và cải thiện khả năng kết nối dữ liệu.
Từ đầu tư công nghệ đến xây dựng năng lực phòng vệ kiên cường
Báo cáo Relentless Defense 2026 sử dụng khái niệm Relentless Defenders, có thể hiểu là nhóm tổ chức có năng lực phòng vệ kiên cường, để nhận diện những đơn vị đạt kết quả nổi bật về bảo vệ toàn diện, tốc độ ứng phó và khả năng giảm trở ngại trong vận hành. Điểm số trung bình toàn cầu đạt 64/100, trong khi Việt Nam đạt 65/100.
Khác biệt của nhóm Relentless Defenders thể hiện rõ ở cách thức tổ chức công việc và kiểm soát hệ thống. Có 83% tổ chức thuộc nhóm này vận hành như một đội ngũ bảo mật thống nhất, chia sẻ khả năng quan sát hệ thống và sử dụng chung công cụ giữa các bộ phận bảo mật, mạng và hạ tầng; tỷ lệ tương ứng ở các tổ chức khác là 37%. Cách tổ chức này giúp hạn chế tình trạng thông tin bị chia cắt, giảm sự trùng lặp trong xử lý và tạo điều kiện để các nhóm liên quan cùng đánh giá một sự cố trên cơ sở dữ liệu thống nhất. Khả năng kiểm soát các tác nhân AI cũng tạo ra khác biệt đáng kể. Có 86% tổ chức thuộc nhóm Relentless Defenders áp dụng các biện pháp kiểm soát nhất quán đối với tác nhân AI và danh tính phi con người, so với 37% ở các tổ chức khác. Đồng thời, 77% tổ chức trong nhóm hoàn toàn tự tin có thể phát hiện và ứng phó khi một tác nhân AI bị xâm nhập, trong khi tỷ lệ ở nhóm còn lại là 51% [1].
Hiệu quả ứng dụng AI trong phát hiện mối đe dọa cũng có sự khác biệt giữa hai nhóm. Có 25% tổ chức thuộc nhóm Relentless Defenders cho biết AI giúp tăng tốc độ phát hiện mối đe dọa hơn 100%, so với 7% ở nhóm còn lại. Trong số những tổ chức đã tăng chi tiêu cho an ninh mạng, 71% thuộc nhóm Relentless Defenders ghi nhận số sự cố giảm, gần gấp đôi tỷ lệ 39% ở các tổ chức khác [1]. Điều này gợi mở rằng tăng ngân sách là cần thiết trong nhiều trường hợp, nhưng hiệu quả đầu tư còn phụ thuộc vào việc công nghệ có được tích hợp vào quy trình vận hành, cơ chế phối hợp và hệ thống kiểm soát hay không.
Đối với các tổ chức tại Việt Nam, việc nâng cao năng lực phòng vệ, vì thế cần được tiếp cận như một chương trình quản trị tổng thể. Trước hết, cần rà soát toàn bộ môi trường công nghệ để xác định những tài sản, dữ liệu và hệ thống trọng yếu; bảo đảm các biện pháp kiểm soát được áp dụng nhất quán; đồng thời tăng khả năng quan sát và đối chiếu dữ liệu giữa các lớp hạ tầng. Trên cơ sở đó, tổ chức có thể xác lập quy trình xử lý sự cố với trách nhiệm cụ thể, ngưỡng kích hoạt hành động và thẩm quyền phê duyệt tương ứng với từng mức độ rủi ro.
Cùng với đầu tư công nghệ, việc xây dựng bộ chỉ số an ninh mạng gắn với mục tiêu hoạt động là yêu cầu quan trọng. Những chỉ số như thời gian phát hiện, thời gian xử lý, mức độ ảnh hưởng của sự cố, khả năng khôi phục dịch vụ và mức độ tuân thủ các biện pháp kiểm soát cần được sử dụng để hỗ trợ cả đội ngũ kỹ thuật lẫn lãnh đạo.
Về dài hạn, năng lực phòng vệ kiên cường đòi hỏi sự kết hợp giữa công nghệ, con người và kỷ luật vận hành. AI có thể hỗ trợ phân tích lượng lớn dữ liệu, phát hiện dấu hiệu bất thường và giảm tải những công việc lặp lại; nhưng khả năng bảo vệ thực tế vẫn phụ thuộc vào chất lượng dữ liệu đầu vào, phạm vi quyền được cấp, mức độ tin cậy của kết quả phân tích và khả năng can thiệp khi xuất hiện tình huống bất thường. Bởi vậy, tự động hóa cần đi cùng cơ chế giám sát và trách nhiệm giải trình rõ ràng.
Ông Nguyễn Như Dũng, Tổng Giám đốc Cisco Việt Nam, Campuchia và Lào, nhận định: “AI đang làm thay đổi cách các tổ chức ứng phó với rủi ro an ninh mạng. Khi các mối đe dọa ngày càng được AI hỗ trợ và tự động hóa, công nghệ chỉ là một phần; khả năng vận hành linh hoạt mới quyết định tốc độ ứng phó. Các tổ chức cần đưa an ninh mạng trở thành một phần trong cách vận hành, thay vì chỉ xem đây là yêu cầu cần tuân thủ. Đồng thời, cần phá bỏ những rào cản giữa các bộ phận để quyết định được đưa ra nhanh chóng và đúng thời điểm”.
Thông điệp cốt lõi từ Báo cáo Relentless Defense 2026 là năng lực an ninh mạng không thể được đo lường chỉ bằng quy mô đầu tư hay số lượng giải pháp đã triển khai. Trong môi trường đe dọa biến đổi nhanh dưới tác động của AI, lợi thế thuộc về những tổ chức có thể kết nối dữ liệu, phối hợp nguồn lực, kiểm soát hệ thống tự động và chuyển thông tin thành hành động kịp thời. Với các nhà quản lý, đây là cơ sở để chuyển trọng tâm từ đầu tư công nghệ riêng lẻ sang xây dựng năng lực phòng vệ đồng bộ, có thể đo lường và thích ứng liên tục trước những rủi ro mới./.
Tài liệu tham khảo
[1] Cisco (2026), “Relentless Defense: A global report about cybersecurity in the AI era”, https://www.cisco.com/c/m/en_us/solutions/security/cybersecurity-reports/relentless-defense-report.html (truy cập ngày 14/10/2026).