
Phát hiện 84 lỗ hổng bảo mật trong mạng lõi 4G và 5G, nguy cơ chiếm quyền phiên kết nối của người dùng
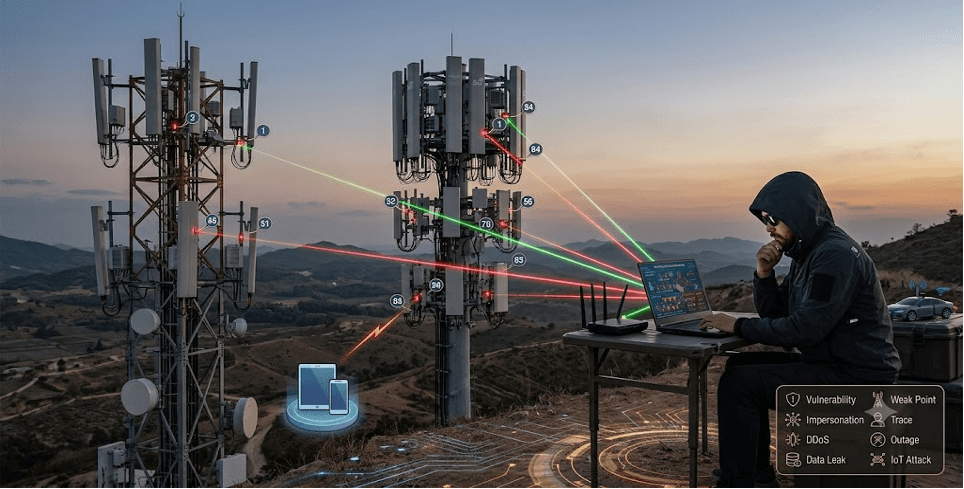
Một nghiên cứu mới phát hiện 84 lỗ hổng bảo mật chưa từng được biết đến trong các nền tảng phần mềm mạng lõi 4G và 5G, trong đó có những lỗi có thể bị lợi dụng để làm gián đoạn dịch vụ hoặc chiếm quyền phiên kết nối của người dùng.
Một nhóm nhà nghiên cứu tại Đại học Công nghệ Nanyang (Nanyang Technological University - NTU), Singapore, vừa công bố nghiên cứu có tên “Understanding Implicit Trust Errors in Core Carrier Networks through Multi-Agent Flaw Discovery and Analysis” (tạm dịch: Tìm hiểu các lỗi tin cậy ngầm trong mạng lõi thông qua phát hiện và phân tích lỗ hổng bằng hệ thống đa tác tử), trong đó tập trung nghiên cứu về một nhóm lỗ hổng bảo mật phổ biến trong mạng lõi di động 4G và 5G.
Nếu bị khai thác thành công, các lỗ hổng này có thể dẫn tới tấn công từ chối dịch vụ (Denial-of-Service - DoS), thậm chí cho phép kẻ tấn công chiếm quyền phiên kết nối mạng của người dùng.
Nghiên cứu tập trung vào các giao diện báo hiệu của mạng lõi 4G-LTE/5G và được thực hiện trên 7 nền tảng phần mềm mạng lõi mã nguồn mở, gồm 2 nền tảng 4G-LTE là Open5GS và OpenAirInterface, cùng 5 nền tảng 5G gồm Open5GS, free5GC, OpenAirInterface, SD-Core và eUPF.
Các nền tảng này được phân tích dựa trên hai giao thức báo hiệu quan trọng là GPRS Tunnelling Protocol Control Plane (GTP-C) và Packet Forwarding Control Protocol (PFCP).
GTP-C là giao thức được sử dụng để trao đổi thông tin điều khiển trong mạng lõi 4G/EPC, phục vụ các chức năng như thiết lập, sửa đổi và giải phóng phiên dữ liệu. Trong khi đó, PFCP chủ yếu được sử dụng trong mạng lõi 5G để trao đổi thông tin điều khiển giữa chức năng quản lý phiên (Session Management Function - SMF) và chức năng mặt phẳng người dùng (User Plane Function - UPF).
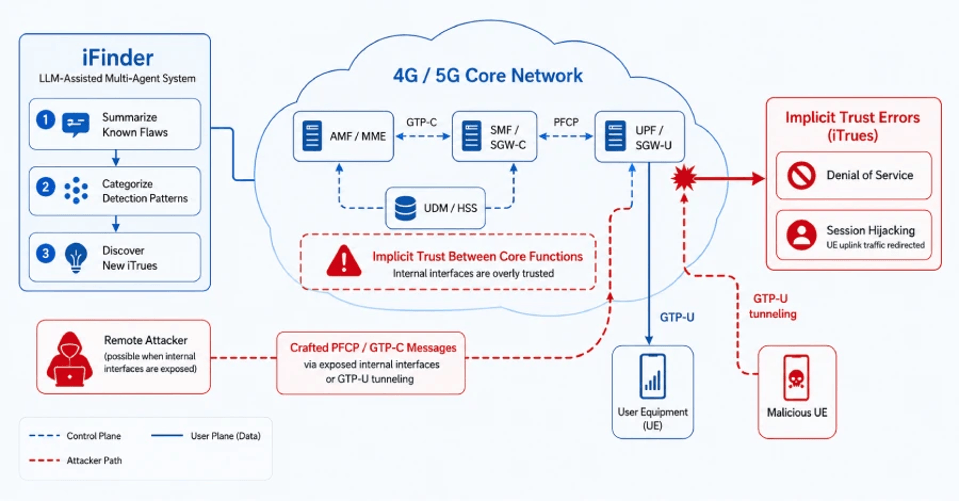
Theo nhóm nghiên cứu, các lỗ hổng được phát hiện có chung một nguyên nhân cốt lõi: các chức năng mạng lõi mặc định tin tưởng lẫn nhau, ngay cả khi những thông điệp được gửi đến không được kiểm tra đầy đủ. Các nhà nghiên cứu gọi nhóm lỗi này là lỗi tin cậy ngầm (Implicit trust errors - iTrue).
Khi giả định "thành phần nội bộ luôn đáng tin cậy" trở thành điểm yếu
Trong các mạng lõi di động truyền thống, các chức năng mạng thường được triển khai trên hệ thống phần cứng chuyên dụng và các giao diện giữa chúng được bảo vệ trong những vùng mạng nội bộ được kiểm soát chặt chẽ.
Mô hình này tạo ra một giả định tương đối đơn giản: nếu một thông điệp đến từ một thành phần bên trong mạng lõi thì thành phần gửi được xem là đáng tin cậy.
Tuy nhiên, quá trình chuyển sang kiến trúc cloud-native đang làm thay đổi đáng kể mô hình này.
Trong kiến trúc cloud-native, các chức năng mạng ngày càng được triển khai dưới dạng phần mềm trên hạ tầng ảo hóa hoặc đóng gói ứng dụng (container), thay vì gắn với một thiết bị phần cứng chuyên dụng. Các chức năng có thể được phân tán trên nhiều máy chủ, trung tâm dữ liệu hoặc môi trường đám mây và phải giao tiếp với nhau thông qua nhiều giao diện phần mềm.
Điều này khiến ranh giới giữa các vùng "nội bộ" và "bên ngoài" trở nên phức tạp hơn. Nếu một giao diện vốn được coi là nội bộ bị lộ do cấu hình sai hoặc có thể tiếp cận thông qua một thành phần khác, kẻ tấn công có thể gửi những thông điệp mà hệ thống vốn mặc định là hợp lệ.
Nhóm nghiên cứu nhận thấy nhiều thành phần trong mạng lõi có xu hướng "tin tưởng mù quáng" các thành phần khác. Khi kết hợp với những điểm yếu trên giao diện giao tiếp, đặc điểm này có thể bị lợi dụng để thực hiện các hành vi nguy hiểm, trong đó có tấn công DoS và chiếm quyền phiên kết nối.
Phát hiện 84 lỗ hổng bảo mật trên các nền tảng mạng lõi 4G/5G
Để phát hiện hiệu quả hơn các lỗi iTrue, nhóm nghiên cứu phát triển iFinder, một hệ thống đa tác tử có sự hỗ trợ của mô hình ngôn ngữ lớn (Large Language Model - LLM).
iFinder thực hiện nhiều bước phân tích. Trước tiên, hệ thống tổng hợp các lỗ hổng đã biết, sau đó phân loại chúng thành những dạng mẫu có thể sử dụng để nhận diện lỗi. Những mẫu này tiếp tục được sử dụng làm cơ sở để tìm kiếm các lỗi iTrue mới trong mã nguồn của các nền tảng mạng lõi.
Một trong những vấn đề của việc sử dụng LLM để phân tích mã nguồn là nguy cơ xuất hiện tình trạng mô hình đưa ra kết luận không có cơ sở thực tế, hoặc nhận diện một đoạn mã là lỗ hổng trong khi thực tế không phải vậy.
Để hạn chế tình trạng này, các nhà nghiên cứu sử dụng một kỹ thuật đối chiếu giữa mã nguồn và đặc tả giao thức. Với mỗi ứng viên iTrue, hệ thống xác định quy trình giao thức mà đoạn mã đang thực hiện, sau đó kiểm tra xem những bước xác thực thông điệp và kiểm tra tài nguyên cần thiết có thực sự được triển khai trong mã nguồn hay không.
Ở bước tiếp theo, LLM được sử dụng để tạo các mã hoặc kịch bản thử nghiệm nhằm chứng minh một lỗ hổng có thể bị khai thác hay không (hay còn gọi là Proof-of-Concept - PoC). Các PoC sau đó được chạy trực tiếp trên những nền tảng mạng lõi để kiểm tra kết quả và tiếp tục được điều chỉnh.
Kết quả là iFinder đã phát hiện 84 lỗ hổng chưa từng được biết đến, trong đó 83 lỗ hổng đã được xác nhận và 81 lỗ hổng đã được cấp mã CVE - hệ thống định danh tiêu chuẩn dùng để theo dõi các lỗ hổng bảo mật.
Một điểm đáng chú ý là một số lỗ hổng iTrue trong mạng 5G được cho là kế thừa từ các thành phần tương ứng trong 4G. Điều này cho thấy rủi ro bảo mật có thể "chuyển tiếp" từ thế hệ mạng này sang thế hệ khác nếu các thành phần và cách triển khai cũ được đưa vào kiến trúc mới mà không được đánh giá lại đầy đủ.
Lỗ hổng có thể cho phép chiếm quyền phiên kết nối
Đáng chú ý nhất trong số các lỗi được phát hiện là một lỗ hổng có thể dẫn tới việc chiếm quyền phiên kết nối (Session hijacking).
Trong mạng 5G, UPF chịu trách nhiệm xử lý và chuyển tiếp lưu lượng dữ liệu của người dùng. Trong khi đó, SMF quản lý các phiên kết nối và sử dụng giao thức PFCP để thiết lập các quy tắc mà UPF phải áp dụng khi xử lý lưu lượng.
Một trong những quy tắc quan trọng là Quy tắc phát hiện gói dữ liệu (Packet Detection Rule - PDR), quy tắc xác định cách UPF nhận diện và xử lý các gói dữ liệu. Mỗi PDR được gắn với một mã định danh riêng.
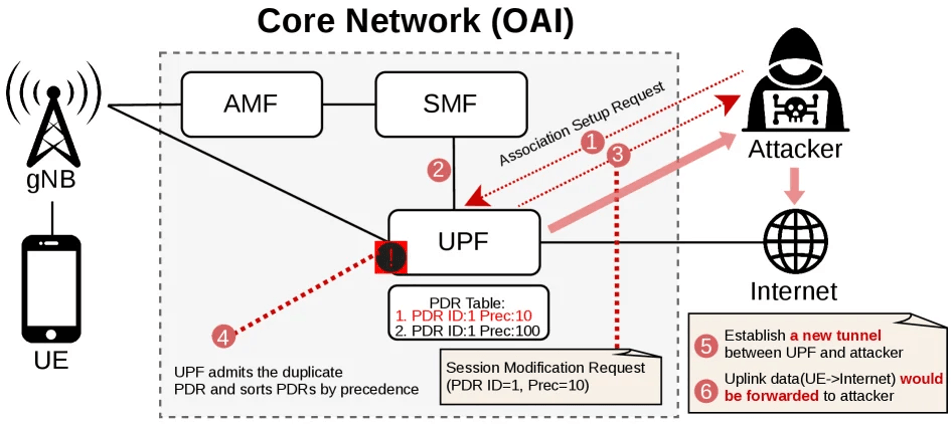
Lỗ hổng xuất hiện khi UPF không kiểm tra chặt chẽ tính duy nhất của các mã PDR. Kẻ tấn công có thể gửi một yêu cầu PFCP chứa PDR có cùng mã định danh với PDR hợp lệ của nạn nhân, nhưng đặt mức độ ưu tiên cao hơn, đồng nghĩa với việc quy tắc độc hại được ưu tiên xử lý trước.
Quy tắc này có thể được liên kết với một Quy tắc chuyển tiếp gói tin (Forwarding Action Rule - FAR) độc hại, quy định UPF chuyển tiếp lưu lượng theo hướng do kẻ tấn công kiểm soát.
Khi UPF tiếp nhận quy tắc trùng lặp mà không phát hiện bất thường, nó có thể ưu tiên PDR độc hại trong quá trình xử lý gói tin. Kết quả là lưu lượng tải lên của thiết bị người dùng (User Equipment - UE) có thể bị chuyển tới một điểm cuối GTP-U do kẻ tấn công kiểm soát thay vì đi đến đích thông thường.
Nói cách khác, kẻ tấn công có thể can thiệp vào đường đi của lưu lượng dữ liệu của một thuê bao.
Kẻ tấn công có thể làm gì với lưu lượng bị chuyển hướng?
Theo các nhà nghiên cứu, lỗ hổng không chỉ cho phép quan sát lưu lượng tải lên của nạn nhân mà còn có thể chuyển lưu lượng này tới một điểm cuối GTP-U do kẻ tấn công kiểm soát.
Khi đó, kẻ tấn công có thể lựa chọn quan sát, sửa đổi, tiếp tục chuyển tiếp hoặc loại bỏ các gói dữ liệu nhận được.
Nếu ứng dụng sử dụng lưu lượng không mã hóa, nội dung dữ liệu có thể bị quan sát trực tiếp. Ngay cả khi dữ liệu được mã hóa, một lượng thông tin vẫn có thể bị lộ dưới dạng siêu dữ liệu mạng (network metadata), chẳng hạn địa chỉ IP đích, thời điểm truyền dữ liệu và lưu lượng được trao đổi.
Trong trường hợp kẻ tấn công chuyển tiếp dữ liệu đến đích ban đầu, các gói tin không được bảo vệ vẫn có thể bị sửa đổi. Chẳng hạn, lưu lượng DNS không mã hóa có thể bị can thiệp trước khi được chuyển tiếp.
Kẻ tấn công cũng có thể đơn giản loại bỏ các gói tin bị chuyển hướng. Khi đó, chỉ thuê bao mục tiêu có thể mất kết nối hoặc gặp gián đoạn dịch vụ, trong khi toàn bộ UPF vẫn hoạt động bình thường. Đây là một dạng DoS có chọn lọc, khó nhận biết hơn so với việc làm sập toàn bộ một thành phần mạng.
Không chỉ là vấn đề lý thuyết
Đáng chú ý, lỗ hổng chiếm quyền phiên nói trên đã được phát hiện trên 2 mạng lõi 5G thương mại thực tế.
Một lỗ hổng được phát hiện trong sản phẩm XproUPF của Dotouch, một nhà cung cấp giải pháp UPF cho mạng lõi 5G. Lỗ hổng này được định danh là CVE-2026-8233, với điểm số CVSS 4.6, thuộc mức độ nghiêm trọng trung bình.
Nhà cung cấp mạng lõi 5G thương mại thứ hai không được nhóm nghiên cứu công bố danh tính và vẫn đang trong quá trình khắc phục.
Đáng chú ý, CVE-2026-8233 và CVE-2026-36884, ảnh hưởng tới UPF của OpenAirInterface, mô tả cùng một dạng lỗi cốt lõi nhưng xuất hiện độc lập trong hai sản phẩm được phát triển riêng biệt. Ngoài ra, CVE-2025-66776 là một lỗ hổng riêng trên eUPF cũng có thể dẫn tới chiếm quyền phiên.
Điều này củng cố nhận định rằng vấn đề không nằm ở một sản phẩm riêng lẻ mà có thể bắt nguồn từ một mô hình thiết kế và giả định bảo mật phổ biến trong mạng lõi.
Điều kiện để khai thác lỗ hổng
Tuy nhiên, những lỗ hổng này không đồng nghĩa với việc bất kỳ người dùng Internet nào cũng có thể ngay lập tức tấn công mạng lõi 4G/5G.
Theo nghiên cứu, để khai thác thành công các lỗi DoS và chiếm quyền phiên kết nối, kẻ tấn công trước hết phải xác định được địa chỉ IP của các thành phần mạng lõi, đồng thời phải có khả năng tiếp cận các giao diện nội bộ và gửi những thông điệp PFCP hoặc GTP-C tùy ý.
Điều này có thể xảy ra khi hạ tầng đám mây được cấu hình không đúng hoặc khi các ranh giới mạng vốn được dùng để bảo vệ giao diện nội bộ bị phá vỡ.
Kẻ tấn công có thể là một đối tượng bên ngoài mạng lõi hoặc thậm chí là một UE độc hại, tức thiết bị được sử dụng để kết nối vào mạng di động nhưng bị kiểm soát bởi kẻ tấn công.
Một rủi ro khác xuất hiện khi các giao thức được "đường hầm hóa" và vượt qua ranh giới giữa các vùng mạng. Theo nhóm nghiên cứu, kẻ tấn công có thể tìm cách đưa các thông điệp PFCP hoặc GTP-C được tạo đặc biệt vào bên trong các thông điệp GTP-U, từ đó vượt qua ranh giới mạng nếu hệ thống không thực hiện kiểm tra chặt chẽ.
Bài học đối với mạng lõi 5G
Theo Ziyu Lin, một trong những tác giả nghiên cứu, số lượng lỗ hổng được phát hiện cho thấy đây không phải là một tập hợp nhỏ các lỗi lập trình riêng lẻ. Vấn đề lớn hơn nằm ở mô hình tin cậy giữa các chức năng mạng lõi.
Khi mạng lõi chuyển từ những hệ thống phần cứng được cách ly tương đối rõ ràng sang kiến trúc phần mềm phân tán, việc mặc định coi mọi thành phần "nội bộ" là đáng tin cậy có thể trở thành điểm yếu.
Điều này đặt ra yêu cầu phải thay đổi cách bảo vệ các giao diện mạng lõi. Thay vì chỉ dựa vào vị trí của một thành phần trong mạng để quyết định có tin tưởng nó hay không, từng thông điệp và từng yêu cầu cần được kiểm tra về định dạng, ngữ nghĩa, tính hợp lệ và khả năng sử dụng tài nguyên.
Nghiên cứu cũng cho thấy việc chuyển đổi từ 4G sang 5G không tự động loại bỏ những vấn đề bảo mật tồn tại ở thế hệ trước. Nếu các thành phần, mã nguồn hoặc giả định thiết kế cũ tiếp tục được sử dụng trong kiến trúc mới, những rủi ro cũ có thể xuất hiện dưới hình thức mới.
Các nhà nghiên cứu cảnh báo rằng số lượng lỗ hổng ngày càng tăng cho thấy đây là một vấn đề bảo mật rộng hơn và có tính lâu dài, đòi hỏi các nhà cung cấp thiết bị, nhà phát triển nền tảng và nhà khai thác mạng phải đặc biệt chú ý./.